Warum Symfony für API-Entwicklung?
Auf dieser Seite geht es um APIs, die Sie selbst bereitstellen: Backends für Web- und Mobile-Apps, Public APIs für Partner und Microservices. Sollen bestehende Fremdsysteme wie ERP, CRM oder PIM angebunden werden, ist unsere Schnittstellen-Entwicklung der passende Einstieg.
Symfony ist das bevorzugte PHP-Framework für API-Entwicklung im Enterprise-Umfeld – und das aus gutem Grund:
Technische Vorteile:
- API Platform: eines der mächtigsten Frameworks für REST- und GraphQL-APIs, nativ auf Symfony aufbauend
- Serializer-Komponente: automatische Transformation von PHP-Objekten in JSON/XML und zurück
- Validator-Komponente: durchgängige Datenvalidierung mit Annotations/Attributes
- Security-Komponente: OAuth2, JWT, API-Keys, Rate Limiting, CORS – alles integriert
- Symfony Messenger: asynchrone Verarbeitung, Message Queues, Event-Sourcing
- Doctrine ORM: datenbankagnostisches Datenmodell mit Migrations
- OpenAPI/Swagger: automatische API-Dokumentation aus dem Code
RESTful APIs
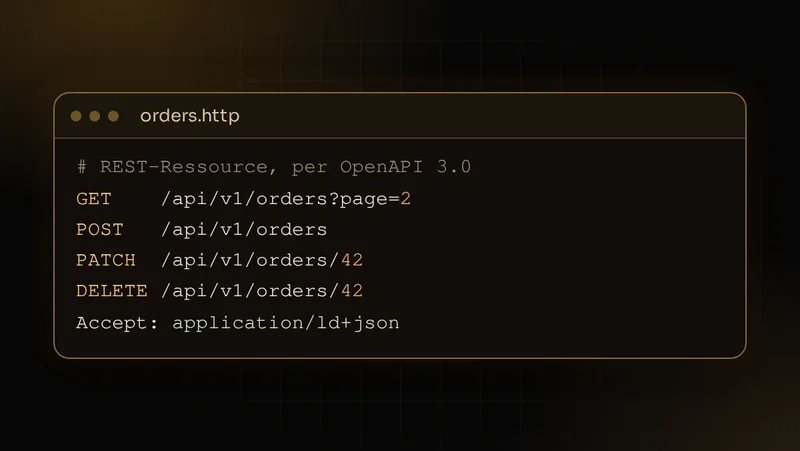
Der Standard für Web-APIs. Wir entwickeln REST-APIs, die tatsächlich RESTful sind – nicht nur JSON über HTTP.
Was das konkret bedeutet:
- korrekte HTTP-Methoden (GET, POST, PUT, PATCH, DELETE)
- konsistente URL-Strukturen und Ressourcen-Modellierung
- HATEOAS und Hypermedia-Links für self-describing APIs
- Pagination, Filtering und Sorting nach Standards
- Content Negotiation (JSON, JSON-LD, HAL)
- OpenAPI 3.0 Spezifikation als Single Source of Truth
- Versionierung (URL-basiert, Header-basiert oder Content-Type)
GraphQL APIs
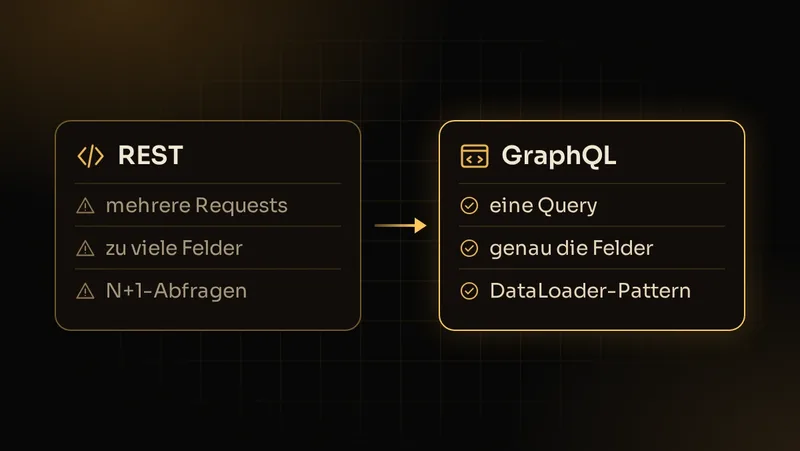
Für Clients, die genau die Daten brauchen, die sie brauchen – nicht mehr und nicht weniger. Besonders geeignet für mobile Apps und komplexe Frontends.
Was wir umsetzen:
- GraphQL-Schema-Design mit Types, Queries, Mutations und Subscriptions
- Integration mit API Platform oder Webonyx
- effizientes Data Loading mit DataLoader-Pattern (N+1-Problem vermeiden)
- Authentifizierung und Autorisierung auf Field-Level
- Schema-Dokumentation und Playground
Microservices
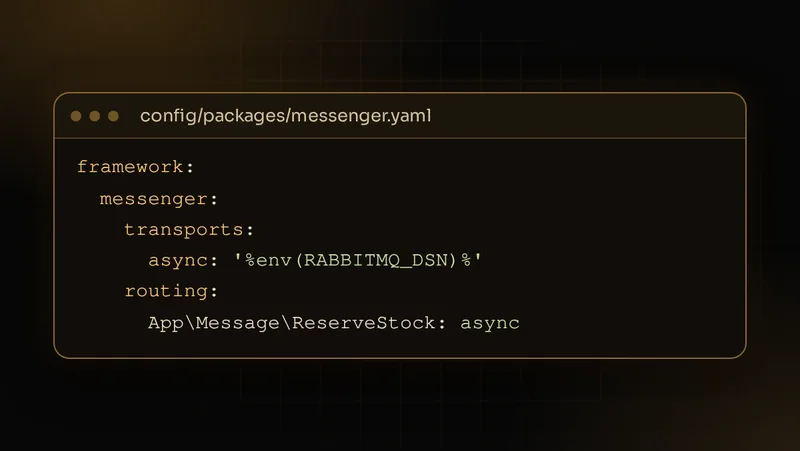
Für Anwendungen, die modular aufgebaut, unabhängig deploybar und horizontal skalierbar sein sollen. Aus unserer Arbeit mit Shopware 6 – das selbst auf Symfony aufsetzt – kennen wir die Herausforderungen verteilter Architekturen in der Praxis, nicht nur in der Theorie.
Unser Ansatz:
- Symfony als schlankes Framework pro Service (nur benötigte Komponenten)
- Symfony Messenger für asynchrone Kommunikation zwischen Services
- Message Broker (RabbitMQ, Amazon SQS, Redis Streams)
- API Gateway für einheitlichen Zugriffspunkt
- Service Discovery und Health Checks
- Circuit Breaker und Resilience Patterns
- Distributed Tracing und zentrales Logging
- Container-basiertes Deployment (Docker, Kubernetes)
Event-Driven Architecture
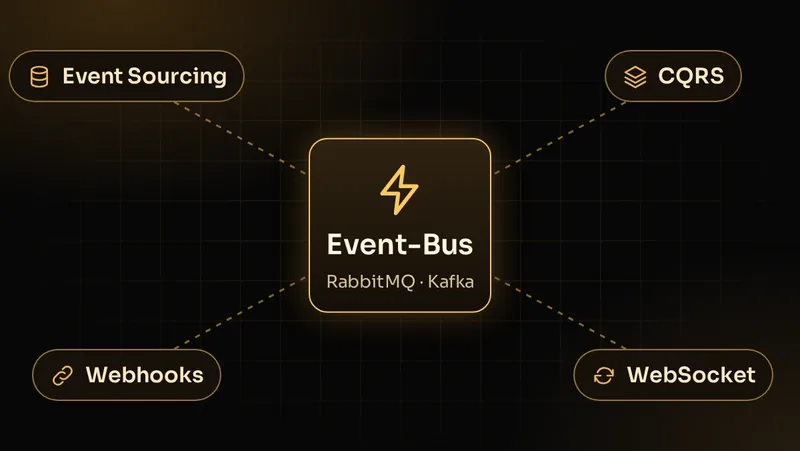
Für Systeme, die auf Zustandsänderungen reagieren müssen – in Echtzeit oder near-Realtime.
Was wir umsetzen:
- Event Sourcing mit Symfony Messenger
- CQRS (Command Query Responsibility Segregation) für Lese-/Schreib-Trennung
- Webhook-Systeme für externe Event-Konsumenten
- WebSocket-Integration für Echtzeit-Updates
- Message Broker (RabbitMQ, Kafka, Redis Streams)
API Platform – unser Hauptwerkzeug
API Platform ist das führende Framework für standardkonforme APIs auf Symfony-Basis. Wir setzen es in den meisten unserer API-Projekte ein – auch in DatenFlow Commerce, unserem eigenen SaaS-Produkt auf Symfony-Basis. Die Erfahrung, ein eigenes Produkt mit API Platform zu betreiben und weiterzuentwickeln, gibt uns ein Verständnis für Langzeitbetrieb, das reine Agenturprojekte selten liefern.
Was API Platform mitbringt:
- automatische REST- und GraphQL-Endpoints aus Doctrine-Entities oder DTOs
- automatische OpenAPI-Dokumentation und Swagger UI
- automatische JSON-LD/Hydra-Unterstützung für Linked Data
- eingebaute Pagination, Filtering und Sorting
- Serialization Groups für kontrollierte Datenausgabe
- Subresources und verschachtelte Ressourcen
- Custom Operations für individuelle Endpunkte
- Mercure-Integration für Echtzeit-Updates (Server-Sent Events)
- Admin-Panel (React-basiert) automatisch generiert
API Platform beschleunigt die Entwicklung erheblich – ohne Flexibilität einzuschränken. Für Custom-Logik erweitern wir mit State Providers, Processors und Event Listeners.
Authentifizierung und Autorisierung
API-Sicherheit ist nicht optional. Wir implementieren robuste Authentifizierungs- und Autorisierungsmechanismen.Methoden, die wir einsetzen:
- JWT (JSON Web Tokens): stateless Authentication für SPAs und mobile Apps
- OAuth2: Authorization Server und Client-Implementierung
- API-Keys: für Server-zu-Server-Kommunikation und externe Partner
- OIDC (OpenID Connect): SSO-Integration mit Identity Providern (Keycloak, Auth0, Azure AD)
- Role-Based Access Control (RBAC): granulare Rechte pro Endpoint und Ressource
- Attribute-Based Access Control (ABAC): kontextbasierte Zugriffsregeln
- Rate Limiting: Schutz vor Überlastung und Missbrauch
- CORS-Konfiguration: sichere Cross-Origin-Zugriffe
Testing und Dokumentation
APIs sind Schnittstellen – und Schnittstellen brauchen Verträge. Wir testen und dokumentieren so, dass Ihre API für Entwickler nutzbar ist.Testing:
- API-Tests mit PHPUnit und Symfony Test Client
- Contract Tests für Consumer-Driven Contracts
- Load Tests mit k6 oder Locust
- automatisierte CI/CD-Pipelines mit Test-Coverage
Dokumentation:
- OpenAPI 3.0 Spezifikation als Source of Truth
- Swagger UI und ReDoc für interaktive Dokumentation
- Changelogs und Migration Guides bei API-Änderungen
- Code-Beispiele und SDK-Generierung (OpenAPI Generator)
Typische API-Projekte, die wir umsetzen
- Backend-APIs für Single Page Applications (React, Vue, Angular)
- Mobile-App-Backends mit REST oder GraphQL
- Integrationsplattformen zwischen ERP, CRM, Shop und Drittsystemen
- Daten-APIs für Dashboards, Reporting und BI-Tools
- Public APIs für Partner und Kunden
- Microservice-Architekturen für skalierbare Plattformen
- Event-basierte Systeme für Echtzeit-Datenverarbeitung
- API-Migrationen von SOAP/XML auf REST/JSON
Die Ablösung alter SOAP-Schnittstellen verbinden wir oft mit einer Legacy-Modernisierung. Und weil Shopware 6 selbst auf Symfony aufsetzt, kennen wir diese Architektur auch aus dem E-Commerce.
So läuft ein API-Projekt ab
- Anforderungen klären: Welche Clients nutzen die API, welche Daten und Operationen werden gebraucht, welche Sicherheitsanforderungen gelten?
- API-Vertrag festlegen: Ressourcen, Endpunkte und Authentifizierung beschreiben wir in einer OpenAPI-Spezifikation, die als Grundlage für Entwicklung und Abstimmung dient.
- Umsetzung: Entwicklung mit Symfony und API Platform, ergänzt um eigene Logik über State Providers, Processors und Event Listeners.
- Tests und Dokumentation: API-Tests, Contract Tests und bei Bedarf Load Tests; Dokumentation über Swagger UI oder ReDoc.
- Betrieb und Weiterentwicklung: Versionierung, Changelogs und Migration Guides sorgen dafür, dass Änderungen bestehende Clients nicht brechen.
Sie brauchen eine robuste API oder Microservice-Architektur?
Lassen Sie uns darüber sprechen. Bei WebMedia Solution Hilcher konzipieren und entwickeln wir APIs, die zuverlässig funktionieren, gut dokumentiert sind und mit Ihren Anforderungen wachsen. Sie erreichen uns telefonisch unter +49 7248 934 50 54 oder per E-Mail an hallo@webmedia-hilcher.de.
Häufig gestellte Fragen zur Symfony-API-Entwicklung
REST oder GraphQL – was ist besser?
Keines ist pauschal besser. REST ist der Standard, universell verstanden und einfach zu cachen. GraphQL bietet Vorteile, wenn Clients sehr unterschiedliche Datenbedarfe haben (z. B. Web vs. App). Wir empfehlen den Ansatz, der zu Ihrem Anwendungsfall passt – oft auch eine Kombination.
Was ist API Platform und warum setzen Sie darauf?
API Platform ist ein Open-Source-Framework für APIs, das auf Symfony aufbaut. Es generiert standardkonforme REST- und GraphQL-Endpoints aus Ihrem Datenmodell und liefert Dokumentation, Admin-Panel und Echtzeit-Features automatisch mit. Das beschleunigt die Entwicklung erheblich.
Wie dokumentieren Sie APIs?
Automatisch aus dem Code: OpenAPI 3.0 als Spezifikation, Swagger UI für interaktive Nutzung. Zusätzlich liefern wir bei Bedarf Postman Collections, Code-Beispiele und Onboarding-Dokumentation für externe Entwickler.
Wie stellen Sie API-Sicherheit sicher?
Durch Authentication (JWT, OAuth2, API-Keys), Authorization (RBAC/ABAC), Input-Validierung, Rate Limiting, CORS-Konfiguration, verschlüsselte Übertragung (TLS) und regelmäßige Security-Audits.
Können bestehende APIs migriert oder erweitert werden?
Ja. Wir übernehmen bestehende APIs, dokumentieren den Ist-Zustand und erweitern oder modernisieren sie schrittweise – z. B. von SOAP auf REST, von monolithisch auf Microservices, oder von einer Legacy-API auf API Platform.