Adobe Commerce (Magento 2): Releases, Sicherheitsupdates und Upgrade-Empfehlungen – Stand Frühjahr 2026
Hinweis zum Stand: Dieser Beitrag gibt die Release- und Patch-Lage vom Frühjahr 2026 wieder (Sicherheitsversionen vom 10. März 2026, Security Bulletin APSB26-05). Die darin genannten Support-Fristen für 2.4.5 und 2.4.6 (jeweils 11. August 2026) sind inzwischen abgelaufen. Neuere Patches und Bulletins sind hier nicht berücksichtigt – den jeweils aktuellen Stand finden Sie in den Release-Informationen und der Lifecycle Policy von Adobe.
Adobe Commerce entwickelt sich längst nicht mehr nur über neue Funktionen weiter. Für Händler, Agenturen und Entwicklungsteams sind Releases vor allem deshalb wichtig, weil sie direkt Auswirkungen auf Sicherheit, Support-Zeiträume, Infrastruktur-Kompatibilität und Upgrade-Strategien haben. Wer Adobe Commerce beziehungsweise Magento 2 produktiv einsetzt, sollte die Release-Lage deshalb nicht nur technisch, sondern auch strategisch bewerten.
Zum Stand dieses Beitrags war Adobe Commerce 2.4.8 die aktuelle Haupt-Release-Linie. Die jüngste Sicherheitsversion dieser Linie war 2.4.8-p4 vom 10. März 2026. Parallel dazu wurden 2.4.7-p9 und 2.4.6-p14 mit Sicherheitsupdates versorgt. Für ältere Versionen wurde es eng: 2.4.5 befand sich nur noch bis 11. August 2026 im Extended Support, und für 2.4.4 nennt die offizielle Lifecycle-Policy den 14. April 2026 als Ende des Extended Supports.
Warum 2.4.8 mehr ist als nur ein Routine-Release
Mit Adobe Commerce 2.4.8 hat Adobe die Plattform in mehreren zentralen Bereichen modernisiert. Besonders relevant sind die Unterstützung für PHP 8.4, MariaDB 11.4, Empfehlungen in Richtung MySQL 8.4 LTS, Support für RabbitMQ 4.x sowie Valkey 8.x. Hinzu kommen umfangreiche GraphQL-Verbesserungen, die laut Adobe auch die Migration auf die neue Storefront-Architektur mit Edge Delivery unterstützen sollen. Adobe spricht zudem von über 500 Quality Fixes und Verbesserungen in dieser Release-Linie. Regulärer Support für 2.4.8 läuft bis 11. April 2028.
Gerade für technisch anspruchsvolle Commerce-Projekte ist das wichtig. Ein Upgrade auf 2.4.8 ist nicht nur eine Funktionsentscheidung, sondern häufig auch eine Voraussetzung, um den Technologie-Stack zukunftssicher zu halten. Wer mittelfristig auf neuere PHP-, Datenbank- oder Queue-Versionen wechseln will, kommt an dieser Release-Linie kaum vorbei. Gleichzeitig bedeutet 2.4.8 aber auch, dass individuelle Extensions, Composer-Abhängigkeiten, Build-Pipelines und Deployments sauber auf die neue Plattformbasis geprüft werden müssen. Die größte Gefahr liegt selten im Core-Upgrade selbst, sondern fast immer in den projektspezifischen Anpassungen drumherum.
2.4.7: weiterhin relevant – eher als Übergangsstrategie
Adobe Commerce 2.4.7 ist für viele Bestandsprojekte eine realistische Zwischenstufe. Diese Version brachte bereits PHP-8.3-Support, aktualisierte Plattform-Kompatibilitäten und Verbesserungen rund um GraphQL, Caching und Versandintegrationen. Die jüngste Sicherheitsversion dieser Linie zum Stand des Beitrags war 2.4.7-p9, ebenfalls vom 10. März 2026. Regulärer Support für die 2.4.7-Linie läuft bis 9. April 2027.
In der Praxis ist 2.4.7 deshalb oft die vernünftige Wahl, wenn ein Projekt noch nicht bereit für PHP 8.4 oder die infrastrukturellen Änderungen von 2.4.8 ist. Das betrifft insbesondere Installationen mit vielen Drittmodulen, stark angepassten Checkout-Prozessen oder gewachsenen B2B-Setups. Technisch ist 2.4.7 tragfähig, strategisch sollte sie aber eher als stabile Brücke denn als langfristiger Zielzustand verstanden werden. Diese Einordnung ergibt sich vor allem aus dem kürzeren Support-Horizont im Vergleich zu 2.4.8.
2.4.6: Regulärer Support endete am 11. August 2026
Für Adobe Commerce 2.4.6 gab es zum Stand dieses Beitrags noch Sicherheitsupdates, zuletzt 2.4.6-p14 vom 10. März 2026. Der reguläre Support dieser Release-Linie endete jedoch am 11. August 2026. 2.4.6 ist damit keine Zielversion mehr, sondern nur noch Ausgangspunkt für ein Upgrade.
Wer noch auf 2.4.6 arbeitet, sollte den Sprung auf 2.4.8 oder mindestens 2.4.7 mit hoher Priorität planen, statt die Zeit mit reinen Hotfix-Routinen zu verbringen. Sonst entsteht die typische Situation, in der ein Shop zwar noch technisch läuft, aber Support-Fenster, Sicherheitsanforderungen und Infrastrukturmodernisierung nicht mehr zusammenpassen.
Security bleibt der eigentliche Taktgeber
Die wichtigste Botschaft der Release-Zyklen ist nicht „neue Features“, sondern Sicherheit. Das zum Stand dieses Beitrags jüngste Adobe Security Bulletin APSB26-05 vom 10. März 2026 betrifft Adobe Commerce und Magento Open Source und beschreibt behobene kritische, wichtige und moderate Schwachstellen. Laut Adobe konnten erfolgreiche Angriffe unter anderem zu Security Feature Bypass, Denial-of-Service, Privilege Escalation, Remote Code Execution und arbitrary file system read führen. Adobe gab zugleich an, keine aktiven Exploits für diese konkret behobenen Lücken zu kennen. Dieses Bulletin ist die Basis für die Security-Releases 2.4.8-p4, 2.4.7-p9 und 2.4.6-p14.
Für Shopbetreiber heißt das ganz konkret: Ein Release-Wechsel ist nicht nur ein Thema für Roadmaps oder Replatforming-Diskussionen, sondern Teil der operativen Sicherheitsverantwortung. Adobe veröffentlicht Patches nach einem klaren Modell aus Sicherheitsfixes, Security-Patches und geplanten Patch-Releases für unterstützte Linien. Wer diese Zyklen ignoriert, erhöht nicht nur das technische Risiko, sondern mittelfristig auch den Betriebs- und Prüfungsaufwand.
B2B-Projekte müssen genauer hinschauen
Besonders wichtig ist die Release-Abstimmung bei Installationen mit dem Adobe-Commerce-B2B-Modul. Adobe weist in den Patch-Hinweisen ausdrücklich darauf hin, dass B2B-Händler nach Einspielung eines Commerce-Sicherheitspatches auch auf die passende B2B-Sicherheitsversion aktualisieren müssen. Für die Patches vom März 2026 war das B2B v1.5.2-p4, kompatibel mit 2.4.8-p4, 2.4.7-p9 und 2.4.6-p14.
Gerade in B2B-Shops mit Firmenkonten, Freigabeprozessen, Angebotslogik oder individuellen Preisstrukturen ist deshalb ein reines Core-Update ohne Modulabgleich riskant. In solchen Umgebungen sollte ein Upgrade immer als abgestimmtes Paket aus Core, B2B-Modul, Custom Code und Integrationen geplant werden.
So läuft ein Magento-2-Update ab
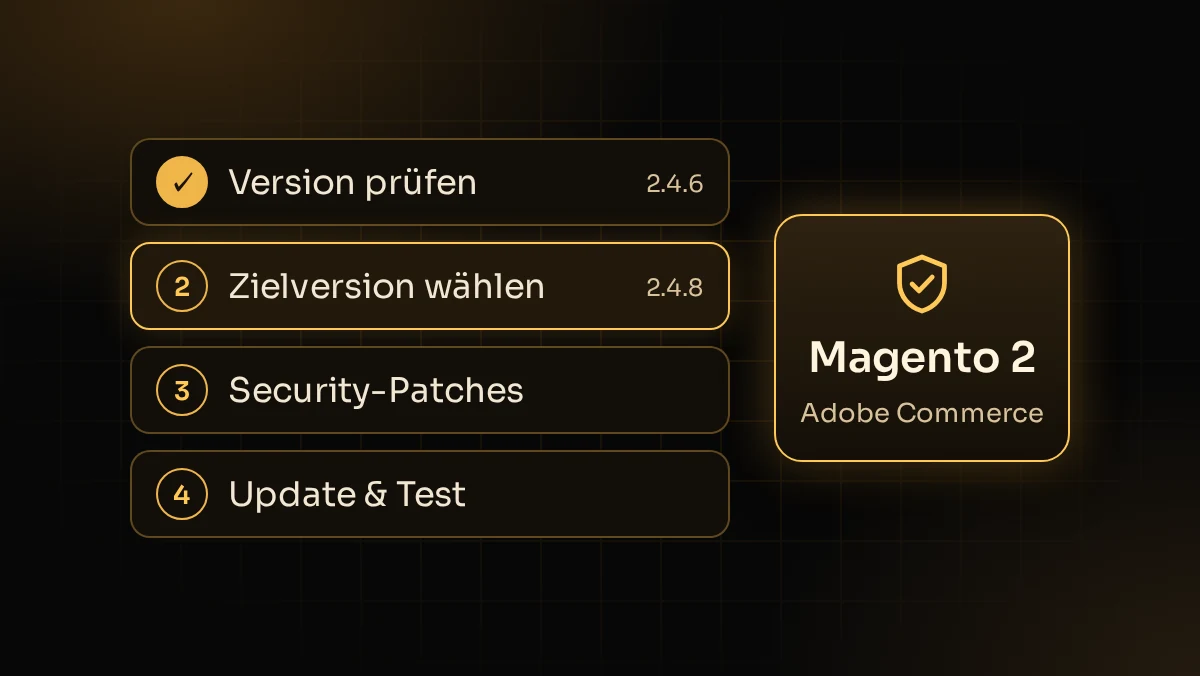
Ob Sicherheitspatch oder Sprung auf eine neue Release-Linie: Ein Magento-2-Update sollte nie direkt im Live-System beginnen. Ein bewährter Ablauf:
- Bestandsaufnahme: installierte Version, Extensions, Custom Code und Integrationen erfassen.
- Systemanforderungen der Zielversion prüfen (PHP, Datenbank, Suche, Queue, Cache).
- Update in einer Staging-Umgebung per Composer durchführen.
- Extensions, B2B-Modul und Frontend bzw. Theme – etwa Hyvä – auf Kompatibilität prüfen und anpassen.
- Checkout, Kundenkonto, Schnittstellen und Performance testen.
- Deployment ins Live-System mit Rückfallplan, danach Monitoring von Logs und Fehlerraten.
Fazit: Welche Richtung ist sinnvoll?
Nach den Support-Fristen und Patch-Ständen vom Frühjahr 2026 ist Adobe Commerce 2.4.8 die relevante Zielversion für Unternehmen, die ihren Shop zukunftsfähig, sicher und technisch modern aufstellen wollen. 2.4.7 bleibt eine sinnvolle Übergangslösung (regulärer Support bis 9. April 2027) für Projekte, die noch nicht bereit für den Schritt auf 2.4.8 sind. 2.4.6 und älter sind aus dem regulären Support heraus und sollten mit klarer Upgrade-Priorität behandelt werden.
Wer Adobe Commerce professionell betreibt, sollte Releases daher nicht als lästige Pflicht verstehen. Sie sind ein zentraler Hebel für Sicherheit, Performance, Integrationsfähigkeit und technologische Zukunftssicherheit. Prüfen Sie Ihre Magento-2-Instanz deshalb regelmäßig gegen die aktuellen Release-Informationen von Adobe und bewerten Sie Ihre Upgrade-Strategie neu, statt nur zu patchen.
Upgrades und laufende Wartung übernehmen wir im Rahmen unserer Service-Pakete für Adobe Commerce; als Magento-Agentur begleiten wir auch größere Release-Sprünge. Für einen Upgrade-Check erreichen Sie uns über das Kontaktformular, telefonisch unter +49 7248 934 50 54 oder per E-Mail an hallo@webmedia-hilcher.de. Für Shopware-Shops gibt es den entsprechenden Beitrag Symfony Security Update: Was Shopware-Betreiber prüfen sollten.