Symfony Security Update: Was Shopware-Betreiber prüfen sollten
Stand: Mai 2026. Die genannten Versionen und Befehle beziehen sich auf die Symfony-Advisories zum Zeitpunkt der Veröffentlichung dieses Beitrags. Den jeweils aktuellen Stand finden Sie in den Security Advisories im Symfony-Blog und in der Shopware-Dokumentation zu Updates. Die Prüfung mit composer audit funktioniert unabhängig davon jederzeit.
Symfony hat mehrere Security Advisories veröffentlicht. Da Shopware auf Symfony-Komponenten basiert, können auch bestehende Shopware-Installationen betroffen sein – insbesondere dann, wenn verwendete Dependencies nicht auf dem aktuellen Patch-Stand sind. Symfony führt Security Advisories öffentlich im eigenen Security-Bereich; Shopware selbst verwendet zahlreiche Symfony-Komponenten im Core.
Für Shopbetreiber bedeutet das: Nicht jede Installation ist automatisch angreifbar, aber jede bestehende Installation sollte geprüft werden. Entscheidend ist, welche Shopware-Version eingesetzt wird, welche Symfony-Pakete tatsächlich installiert sind und ob die Composer-Dependencies bereits aktualisiert wurden.
Warum dieses Update wichtig ist
In modernen Shopware-Projekten besteht der Shop nicht nur aus Shopware selbst, sondern aus vielen einzelnen PHP-Paketen. Dazu gehören Symfony-Komponenten, Twig, Composer-Pakete und Erweiterungen von Drittanbietern. Sicherheitsupdates betreffen daher nicht immer nur den Shopware-Core, sondern häufig auch die darunterliegenden Bibliotheken.
Shopware empfiehlt in der eigenen Entwicklerdokumentation, potenziell betroffene Drittanbieter-Dependencies gezielt zu prüfen und Sicherheitsrisiken regelmäßig mit composer audit zu erkennen. Außerdem können betroffene Dependencies bei Bedarf manuell per Composer aktualisiert werden.
Wer sollte handeln?
Prüfen sollten vor allem Betreiber von bestehenden Shopware-6-Installationen, die nicht frisch nach dem letzten Symfony-Patch installiert wurden.
Neue Shopware-Installationen, die nach dem letzten Symfony-Patch erstellt wurden, sind in der Regel bereits mit aktuellen Symfony-Patch-Versionen ausgestattet. Bei bestehenden Installationen hängt der Status jedoch vom tatsächlichen Stand der Composer-Dependencies ab.
Besonders relevant ist die Prüfung für:
- Shopware-Shops mit Composer-Setup
- produktive Shops mit älteren Patchständen
- Installationen, die über den Web Installer aktualisiert wurden
- Shops mit vielen Plugins oder individuell entwickelten Erweiterungen
- ältere Shopware-6-Versionen, deren Symfony-Basis nicht mehr vollständig unterstützt wird
So prüfen Sie, ob Ihr Shop betroffen ist
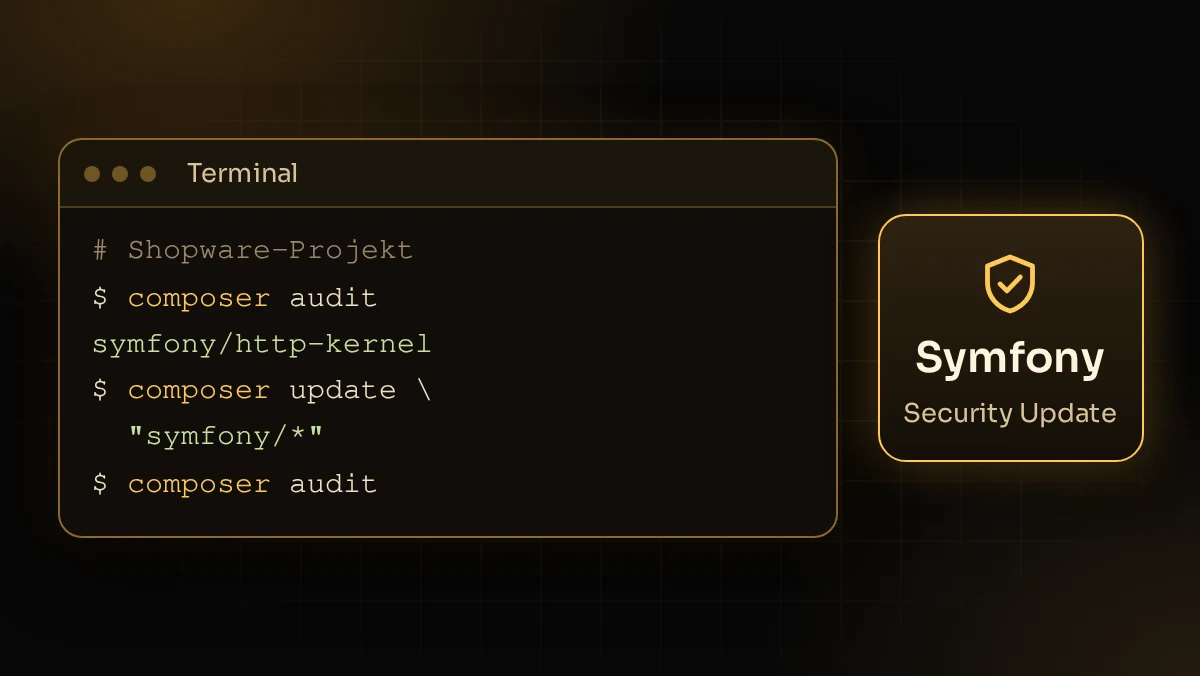
Der wichtigste erste Schritt ist ein Audit der installierten Composer-Pakete. Führen Sie im Projektverzeichnis des Shops folgenden Befehl aus:
composer audit
Der Befehl prüft die installierten Dependencies gegen bekannte Sicherheitsmeldungen. Wenn betroffene Pakete gefunden werden, zeigt Composer entsprechende Hinweise an. Shopware empfiehlt diesen Check ausdrücklich als regelmäßige Maßnahme zur Erkennung von Sicherheitsrisiken in Dependencies.
Falls Sie keinen direkten SSH- oder Composer-Zugriff haben, kann alternativ eine administrative Übersicht helfen. Die Community-Erweiterung Frosh Tools stellt verschiedene System- und Administrationswerkzeuge für Shopware bereit und wird aktiv weiterentwickelt.
Welche Updates sind erforderlich?
Wenn Ihre Shopware-Version grundsätzlich unterstützt wird, können die betroffenen Symfony- und Composer-Dependencies gezielt aktualisiert werden. Dafür kann folgender Composer-Befehl verwendet werden:
composer update twig/twig composer/composer symfony/cache symfony/mailer symfony/mime symfony/monolog-bridge symfony/routing symfony/yaml --with-all-dependencies
Dieser Befehl aktualisiert gezielt die genannten Pakete inklusive benötigter Abhängigkeiten. Er ist damit kontrollierter als ein vollständiges:
composer update
Ein komplettes composer update aktualisiert alle erlaubten Pakete innerhalb des Projekts – inklusive Shopware-Abhängigkeiten und Plugin-Dependencies. Das kann sinnvoll sein, birgt aber je nach Projektstand ein höheres Risiko für Seiteneffekte.
Wichtig: Es gibt ältere Shopware-Versionen mit Sonderfall
Bei bestimmten älteren Shopware-Versionen reicht das reine Dependency-Update nicht aus, weil die eingesetzte Symfony-Version nicht mehr auf ein unterstütztes Patch-Level gebracht werden kann.
Betroffen sind nach dem Hinweis zum Zeitpunkt dieses Beitrags (Mai 2026) insbesondere:
| Shopware-Minor | Betroffen, wenn Version kleiner als |
|---|---|
| Shopware 6.5 | 6.5.8.0 |
| Shopware 6.6 | 6.6.10.12 |
| Shopware 6.7 | 6.7.6.0 |
Wenn Ihr Shop in einen dieser Bereiche fällt, sollte nicht nur ein Composer-Update ausgeführt werden. In diesem Fall ist ein Shopware-Update auf eine aktuellere Patch-Version notwendig.
Was gilt für Web-Installer-Installationen?
Bei Installationen, die über den Web Installer gepflegt werden, ist besondere Vorsicht geboten. Der Web Installer kann nicht in jedem Setup alle Composer-Dependencies vollständig auf den benötigten Stand bringen.
In der Praxis bedeutet das: Entweder wird die Shopware-Version auf den aktuellen Patchstand der jeweiligen Minor-Version aktualisiert, oder das Composer-Update muss auf dem Server bzw. lokal ausgeführt und anschließend sauber deployed werden.
Gerade bei produktiven Shops sollte das nicht direkt im Live-System getestet werden.
Empfohlener Ablauf für Shopbetreiber
Vor einem Update sollten Sie den aktuellen Zustand des Shops sichern und den Prozess kontrolliert durchführen. Shopware empfiehlt für Updates grundsätzlich die Arbeit über eine Staging-Umgebung, da Updates in produktiven Systemen Aufwand und potenzielle Risiken mit sich bringen können.
Ein sinnvoller Ablauf ist:
- Aktuelle Shopware-Version prüfen
- Backup von Dateien und Datenbank erstellen
- composer audit ausführen
- Plugin-Kompatibilität prüfen
- Update zuerst in einer Staging-Umgebung testen
- Composer-Dependencies gezielt aktualisieren
- Cache leeren und Shop-Funktionen prüfen
- Checkout, Kundenkonto, Administration und wichtige Plugins testen
- Deployment ins Live-System durchführen
- Monitoring und Logs nach dem Update prüfen
Gibt es Breaking Changes?
Bei den genannten Symfony-Patch-Updates sind grundsätzlich keine Breaking Changes zu erwarten. Dennoch kann jedes Dependency-Update in einem realen Shopware-Projekt unerwünschte Nebeneffekte auslösen – vor allem bei individuellen Plugins, überschriebenen Services, angepassten Themes oder komplexen Composer-Konfigurationen.
Deshalb sollte ein Sicherheitsupdate nicht aufgeschoben, aber sauber vorbereitet werden.
Unterstützung bei Prüfung und Update
Als Agentur für Shopware- und Symfony-Projekte unterstützen wir Sie bei der technischen Prüfung, Aktualisierung und Absicherung bestehender Installationen – einschließlich der Kompatibilität individuell entwickelter Shopware-Plugins.
Wir prüfen für Sie:
- eingesetzte Shopware-Version
- installierte Composer-Dependencies
- betroffene Symfony-Pakete
- Plugin-Kompatibilität
- Updatefähigkeit der Installation
- Risiken durch ältere Minor-Versionen
- sinnvollen Update-Pfad
- Staging- und Rollback-Strategie
Fazit: Regelmäßig prüfen, nicht abwarten
Symfony Security Advisories sollten bei Shopware-Installationen ernst genommen werden. Auch wenn nicht jede Installation automatisch betroffen ist, kann ein veralteter Dependency-Stand ein vermeidbares Sicherheitsrisiko darstellen.
Wer regelmäßig prüft, sauber aktualisiert und den Updateprozess kontrolliert durchführt, reduziert Risiken und hält seinen Shop technisch auf einem stabilen Stand. Betreiben Sie einen Magento-Shop, finden Sie den entsprechenden Überblick im Beitrag Adobe Commerce (Magento 2): Releases, Sicherheitsupdates und Upgrade-Empfehlungen.
Sie sind unsicher, ob Ihr Shop betroffen ist?
Wir prüfen Ihre Shopware-Installation und führen notwendige Updates kontrolliert durch. Fragen Sie einen Update-Check an – über das Kontaktformular, telefonisch unter +49 7248 934 50 54 oder per E-Mail an hallo@webmedia-hilcher.de.